Table des matières
By Marine Larmier - Mis à jour le
Avez-vous déjà entendu dire que 4 700 000 sites WordPress sont victimes de piratage chaque année ?
WordPress a la réputation d’être un système de gestion de contenu (CMS) relativement sûr, mais sa popularité en fait aussi une cible de choix pour les pirates. Si votre site devient la cible d’une attaque, cela pourrait nuire à votre réputation et pénaliser vos ventes. Sécuriser votre site WordPress avec les bonnes pratiques de sécurité les plus efficaces est essentiel pour conserver la confiance et la fidélité de vos clients.
Dans ce guide, vous découvrirez :
- Les 16 bonnes pratiques de sécurité WordPress pour protéger votre site web.
- Les 7 risques de sécurité WordPress les plus fréquents auxquels votre site est souvent exposé.
- Que faire si vous êtes victime d’un piratage.
✅ Points clés à retenir
- La plupart des problèmes de sécurité WordPress ne viennent pas de WordPress lui-même, mais de plugins obsolètes, de mots de passe faibles, d’outils inutilisés et de mauvaises habitudes de maintenance.
- Garder vos plugins, vos thèmes, le cœur de WordPress et votre base de données propres et à jour est l’un des moyens les plus simples de réduire les risques de sécurité et d’éviter les vulnérabilités.
- Des fonctionnalités comme l’authentification à deux facteurs (2FA), reCAPTCHA, les mots de passe robustes et la limitation des tentatives de connexion aident à protéger votre site contre les attaques par force brute et les accès non autorisés.
- Les sauvegardes régulières, les analyses antimalware et les plugins de sécurité vous aident à détecter les problèmes tôt et à restaurer rapidement votre site si quelque chose tourne mal.
- Un site WordPress en bonne santé est aussi plus facile à sécuriser. WP Rocket aide à garder votre base de données propre et optimisée en un seul clic, ce qui améliore les performances globales du site et réduit la charge inutile sur le serveur. De plus, il applique par défaut 80 % des meilleures pratiques de performance dès son activation.
Comment maîtriser les bonnes pratiques de sécurité WordPress
Les bonnes pratiques de sécurité WordPress les plus importantes pour votre site couvrent des domaines essentiels comme la sécurité des connexions, les mises à jour et le contrôle des permissions de fichiers. Passez-les toutes en revue et découvrez les outils et les plugins qui peuvent vous faciliter la tâche tout en protégeant votre site web.
1. Mettez à jour tous vos plugins, vos thèmes et le cœur de WordPress
🏆 Gain rapide : en mettant à jour vos plugins, vos thèmes et le cœur de WordPress, vous évitez de nombreux problèmes de sécurité. Les mises à jour contiennent souvent des correctifs pour des vulnérabilités que les pirates pourraient exploiter : débarrassez-vous donc des thèmes et des plugins obsolètes et optez pour la dernière version.
✅ Bonnes pratiques :
Mettez tout à jour manuellement.
- Pour mettre à jour le cœur de WordPress, allez dans Tableau de bord > Mises à jour. Vous devriez alors voir la dernière version installée :
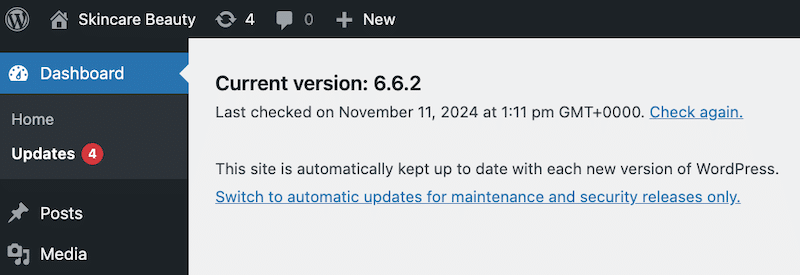
- Pour les plugins et les thèmes, allez dans Extensions > Extensions installées ou Apparence > Thèmes et cliquez sur Mettre à jour pour chaque élément.
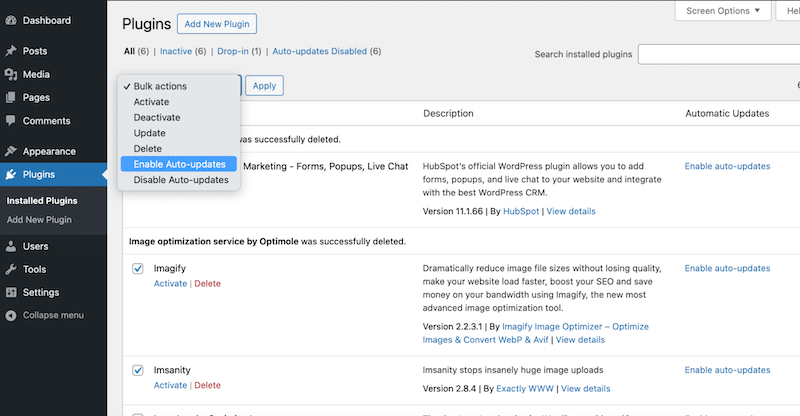
Vous pouvez aussi envisager d’activer en permanence les mises à jour automatiques pour que votre ou vos sites restent à jour.
- Allez dans Extensions > Extensions installées > Tout sélectionner > Activer les mises à jour auto.
🛠️ Outils et plugins :
- WPUmbrella : c’est un service de maintenance WordPress fiable qui surveille la sécurité de votre site WordPress.
- MainWP : c’est un tableau de bord auto-hébergé pratique pour gérer plusieurs sites WordPress simultanément. Il est idéal pour tout mettre à jour automatiquement et gagner du temps.
- ManageWP : c’est un outil puissant qui vous permet de consulter, de gérer et de mettre à jour tous vos sites depuis un seul endroit.
2. Supprimez tous les plugins nulled et inutilisés
🏆 Gain rapide : les plugins nulled sont dangereux, car ils ne reçoivent pas les correctifs de sécurité, ce qui crée des points d’entrée vulnérables sur votre site WordPress. De même, supprimez les plugins inutilisés pour éviter que des pirates ne créent des portes dérobées dans un plugin que vous n’utilisez même pas.
✅ Bonnes pratiques :
- Allez dans Extensions > Extensions installées. Vous pouvez y désactiver et supprimer tous les plugins dont vous n’avez plus besoin ou que vous n’utilisez plus.
- Auditez régulièrement les plugins et supprimez ceux qui ne sont pas nécessaires.
🛠️ Outils et plugins :
- Health Check & Troubleshooting : il aide à identifier les conflits et les problèmes liés aux plugins.
- Wordfence Security : il peut aider à repérer les plugins malveillants.
3. Changez l’identifiant « admin » par défaut
🏆 Gain rapide : rendez votre identifiant plus difficile à trouver pour les botnets afin de réduire la probabilité d’attaques par force brute.
✅ Bonnes pratiques :
- Dans votre tableau de bord d’administration WordPress, allez dans Comptes > Tous les comptes.
- Modifiez le compte « admin » et remplacez son identifiant par un nom unique.
- Créez un nouveau compte avec le rôle « Administrateur/administratrice », attribuez-lui un identifiant unique et supprimez le compte « admin » d’origine.
4. Définissez correctement les rôles des utilisateurs
🏆 Gain rapide : attribuez les rôles avec soin pour limiter les accès et renforcer la sécurité.
Exemple : un rédacteur invité ne devrait avoir accès qu’à la rédaction d’articles et ne devrait pas voir les mêmes contenus que le rôle de propriétaire de la boutique WooCommerce.
✅ Bonnes pratiques :
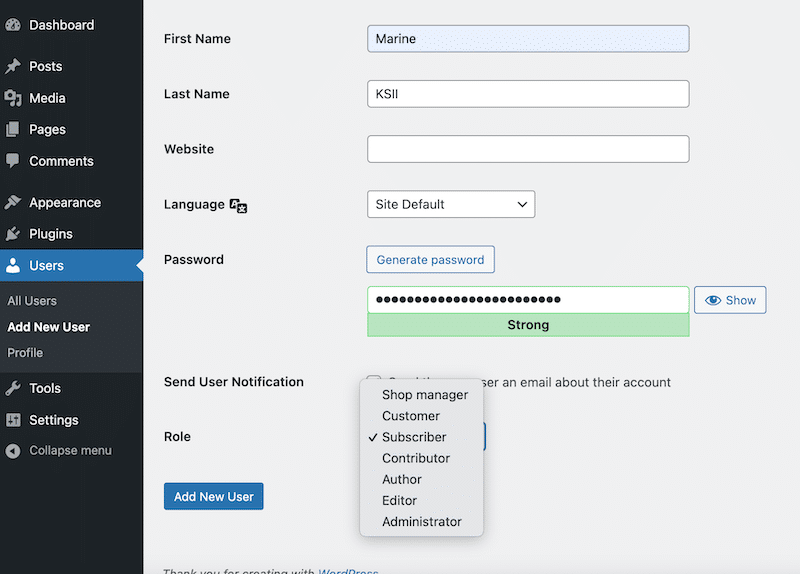
- Allez dans Comptes > Tous les comptes pour modifier ou attribuer les rôles des utilisateurs.
- Assurez-vous que chaque utilisateur ne dispose que des droits dont il a besoin.
🛠️ Outils et plugins :
- User Role Editor : personnalisez les rôles des utilisateurs au-delà des cinq rôles par défaut de WordPress.
- Members : un plugin pour créer et gérer des rôles personnalisés.
5. Utilisez des mots de passe robustes avec l’authentification à deux facteurs (2FA)
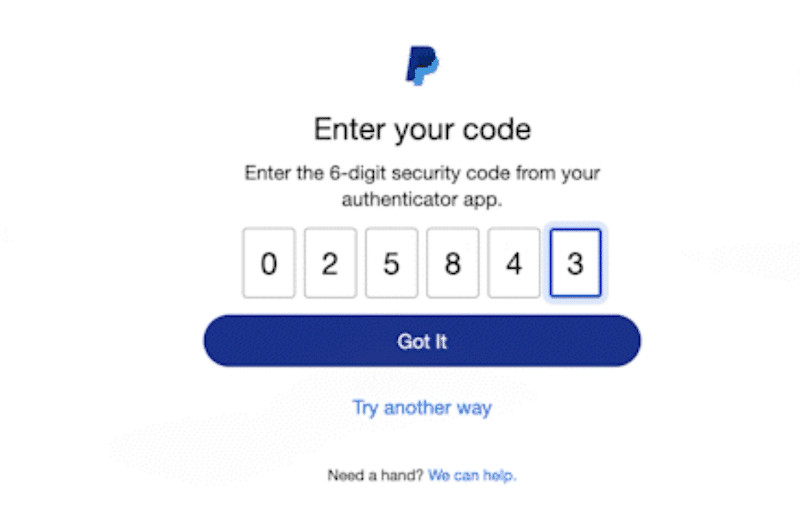
🏆 Gain rapide : utilisez des mots de passe générés automatiquement et changez-les régulièrement. L’authentification à deux facteurs (2FA) exige une seconde forme d’identification en plus de votre mot de passe pour renforcer la sécurité lorsque vous vous connectez. Il peut s’agir d’un mot de passe à usage unique (OTP) envoyé par SMS, par WhatsApp, par simple e-mail, ou même d’un QR code.
✅ Bonnes pratiques : lorsque vous créez un nouveau mot de passe, évitez ceux qui sont faciles à deviner, comme « admin123 » ou « password ». Suivez plutôt ces bonnes pratiques :
- Un mot de passe robuste suppose d’utiliser des majuscules, des minuscules, des caractères spéciaux et des chiffres.
- Changez régulièrement les mots de passe sur toutes les plateformes (cPanel, FTP, administration WordPress, etc.)
- Mettez en place la 2FA pour ajouter une couche de sécurité supplémentaire lorsqu’un de vos utilisateurs veut se connecter à l’administration de votre site.
🛠️ Outils et plugins :
- WP2FA : il simplifie la mise en place de la 2FA.
- Google Authenticator : une application simple qui génère des OTP pour se connecter en toute sécurité.
6. Mettez en place reCAPTCHA sur les formulaires (page de connexion comprise)
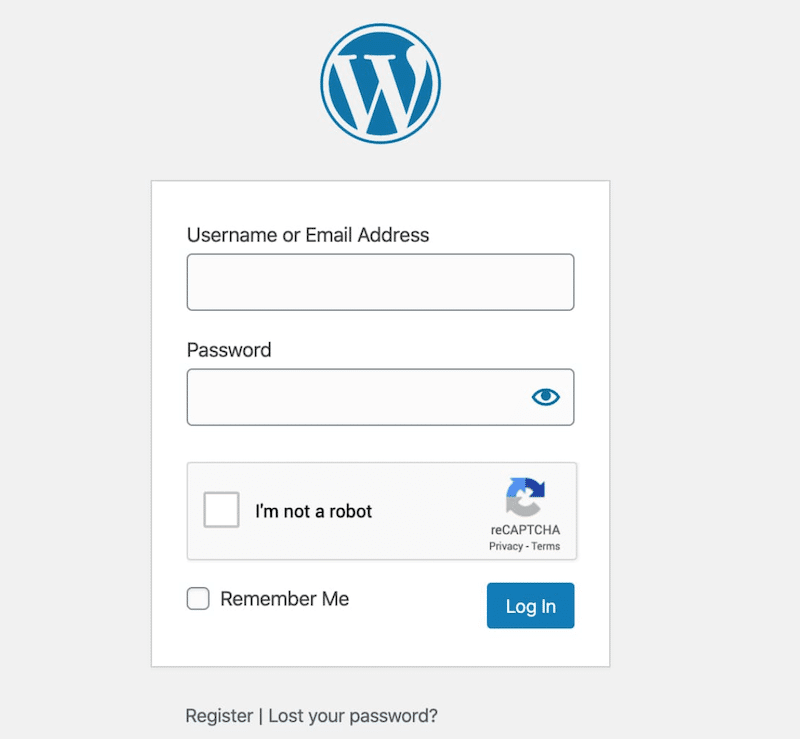
🏆 Gain rapide : reCAPTCHA est l’un des meilleurs moyens de protéger votre site contre les bots et les attaques sur WordPress. Il vérifie que l’utilisateur est bien une vraie personne lorsqu’il envoie un formulaire. Cette couche de sécurité supplémentaire empêche les tentatives de connexion par force brute et le spam indésirable.
✅ Bonnes pratiques :
- Ajoutez l’option reCAPTCHA à votre page de connexion, à vos formulaires d’inscription et à tout autre formulaire de contenu généré par les utilisateurs. Cela aidera à bloquer les envois automatisés.
- Assurez-vous que votre version de reCAPTCHA est toujours à jour.
🛠️ Outils et plugins :
- Advanced Google reCAPTCHA : c’est l’un des meilleurs plugins pour ajouter reCAPTCHA à n’importe quel formulaire, y compris sur votre page de connexion WordPress.
7. Limitez les tentatives de connexion et masquez l’URL de connexion wp-admin
🏆 Gain rapide : limiter les tentatives de connexion réduit le risque d’attaques par force brute, tandis que masquer votre URL de connexion wp-admin rend votre site plus difficile à cibler pour les pirates.
✅ Bonnes pratiques :
- Fixez toujours une limite au nombre de tentatives de connexion échouées. Par exemple, il est recommandé de n’autoriser que trois tentatives infructueuses. Vous pouvez ensuite inviter les utilisateurs à revenir dans 15 minutes pour un nouvel essai.
- Remplacez l’URL par défaut « yourwordpresssite.com/wp-admin » par une adresse plus unique et plus difficile à deviner, comme « yoursite.com/welcome-to-your-account ».
🛠️ Outils et plugins :
- Limit Login Attempts Reloaded : il vous permet de limiter facilement le nombre d’échecs de connexion sur votre site.
- WPS Hide Login : il vous permet de remplacer l’URL de la page du formulaire de connexion par celle de votre choix.
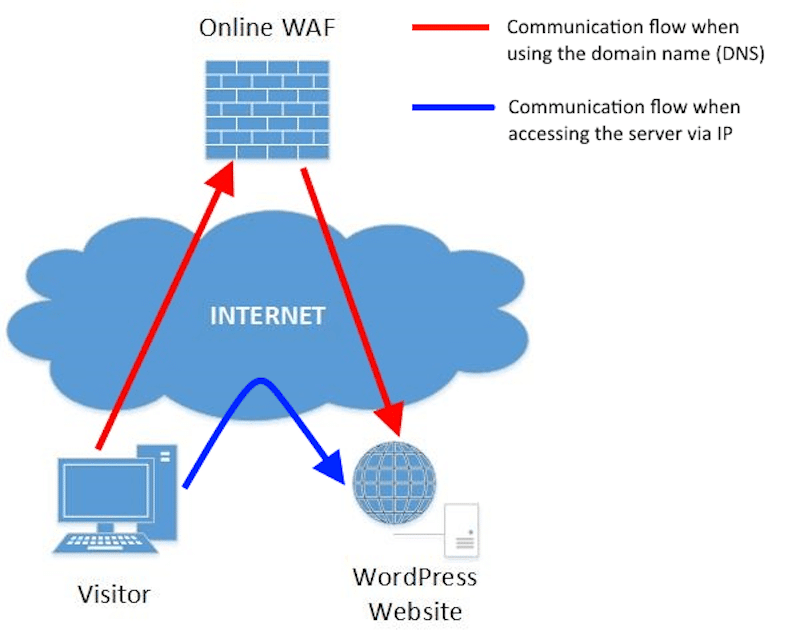
8. Utilisez un pare-feu (WAF)
🏆 Gain rapide : un pare-feu aide à bloquer les connexions provenant d’adresses IP malveillantes. Il empêche un pirate de voler vos identifiants et de se connecter à votre site.
✅ Bonnes pratiques :
- Activez un pare-feu applicatif web (WAF) pour bloquer le trafic suspect avant qu’il n’atteigne votre serveur.
- Configurez les réglages du pare-feu pour filtrer le trafic provenant d’adresses IP malveillantes connues et de botnets.
- Désactivez XML-RPC s’il n’est pas nécessaire, car c’est une cible d’attaque fréquente.
🛠️ Outils et plugins :
- Wordfence Security ou Sucuri Security peuvent identifier et bloquer le trafic malveillant et protéger votre site WordPress contre des menaces comme les attaques par force brute, les attaques DDoS et les malwares.
9. Analysez régulièrement votre site à la recherche de malwares
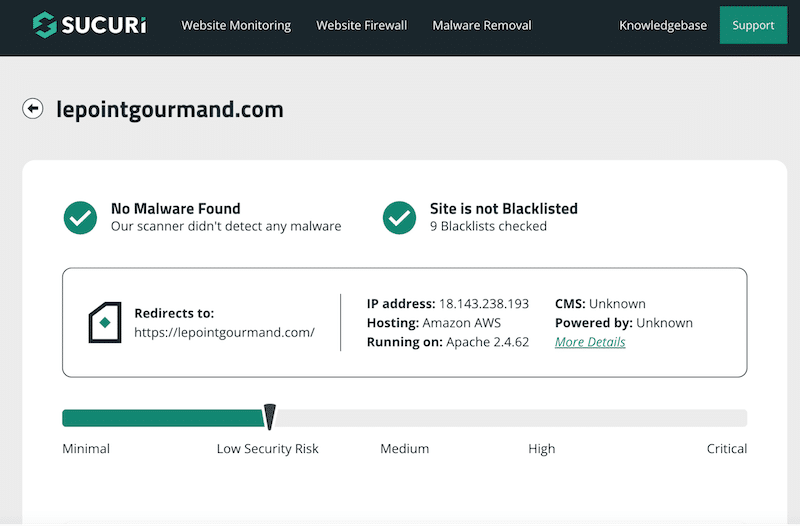
🏆 Gain rapide : des analyses antimalware régulières aident à détecter et à supprimer le code nuisible qui pourrait endommager votre site ou compromettre des données sensibles.
✅ Bonnes pratiques :
- Lancez des analyses antimalware chaque semaine et chaque mois pour détecter et éliminer tout virus.
- Configurez des alertes pour être averti par e-mail de toute menace urgente détectée.
- Veillez à choisir des thèmes, des plugins et des fichiers du cœur de WordPress exempts de malwares. Consultez aussi quelques témoignages avant tout achat.
- Gardez toujours votre base de données propre et à jour.
🛠️ Outils et plugins :
- SiteCheck (de Sucuri) et Wordfence Security pour analyser votre site et repérer d’éventuels piratages.
- WP Rocket : c’est le plugin de performance pour WordPress le plus simple à utiliser, capable d’optimiser votre base de données en un clic. C’est aussi l’outil le plus puissant pour améliorer votre temps de chargement, augmenter votre score de performance PageSpeed et optimiser vos Core Web Vitals.
10. Effectuez des sauvegardes régulières
🏆 Gain rapide : en effectuant des sauvegardes régulières, vous pouvez restaurer rapidement une version saine de votre site si quelque chose tourne mal.
✅ Bonnes pratiques :
- Mettez en place une stratégie de sauvegardes automatisées qui ne demande aucun effort manuel. Ainsi, vos sauvegardes hebdomadaires seront toujours effectuées.
- Nous vous recommandons de stocker les sauvegardes à plusieurs endroits pour être sûr de pouvoir récupérer n’importe quelle version si, par exemple, votre cloud tombe en panne.
- Testez de temps en temps vos sauvegardes pour vous assurer qu’elles peuvent être restaurées correctement.
Outils et plugins : utilisez l’outil de sauvegarde de votre hébergeur via cPanel, ou des plugins comme UpdraftPlus, pour une gestion fluide des sauvegardes.
11. Désactivez l’édition des fichiers
🏆 Gain rapide : empêchez tout accès non autorisé aux fichiers de vos thèmes et plugins depuis l’interface d’administration de WordPress, ce qui réduit les risques de sécurité.
✅ Bonnes pratiques : si vous êtes à l’aise avec la modification de code, nous vous recommandons d’ajouter la ligne suivante à votre fichier wp-config.php pour désactiver l’édition des fichiers :
// Disallow file edit
define( 'DISALLOW_FILE_EDIT', true );
Grâce à cette mesure de sécurité supplémentaire, même si un attaquant accède à votre administration WordPress, il ne pourra modifier aucun fichier critique.
🛠️ Outils et plugins : vous pouvez utiliser la version gratuite du plugin Sucuri pour désactiver automatiquement l’édition des fichiers si vous n’avez pas envie de modifier du code à la main.
12. Installez un certificat SSL (HTTPS)
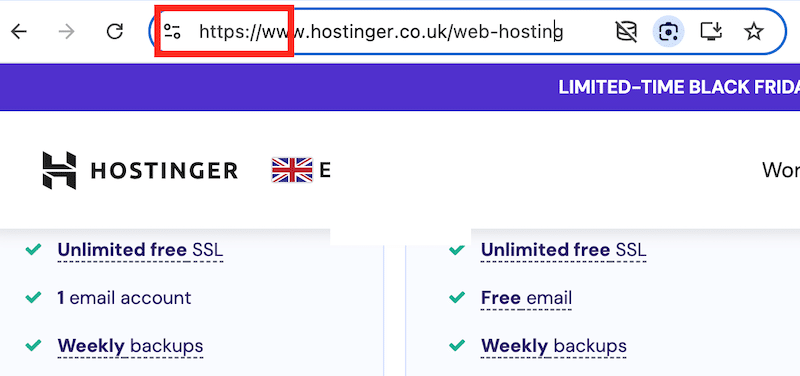
🏆 Gain rapide : grâce aux certificats SSL, votre site web peut facilement passer de HTTP à HTTPS. Le HTTPS chiffre les données échangées entre les utilisateurs et les serveurs et vous aide à sécuriser votre site web.
✅ Bonnes pratiques :
- Procurez-vous un certificat SSL auprès de votre hébergeur. La plupart l’incluent dans leurs offres.
- Pensez à le renouveler, car le certificat de sécurité d’un site web dure environ un an.
🛠️ Outils et plugins : la plupart des hébergeurs proposent des certificats SSL, mais vous pouvez aussi utiliser gratuitement l’outil Let’s Encrypt.
💡 Astuce : en ajoutant une petite icône de cadenas dans le navigateur, le HTTPS sert d’indicateur de confiance pour les utilisateurs et les rassure sur la sécurité de leurs données. En outre, il dissuade les acheteurs potentiels d’abandonner leur panier pour des raisons de sécurité.
13. Désactivez l’indexation et la navigation dans les répertoires
🏆 Gain rapide : empêchez les pirates de découvrir des vulnérabilités et des fichiers sensibles en bloquant l’accès à l’arborescence de vos répertoires.
✅ Bonnes pratiques :
Désactivez la navigation dans les répertoires en ajoutant la ligne suivante à la fin du fichier .htaccess de votre site :
Options -Indexes- Ainsi, les pirates ne verront pas la liste des fichiers de vos répertoires, dont ils pourraient se servir contre vous. Si vous ne voyez pas le fichier .htaccess, assurez-vous qu’il est bien visible dans le gestionnaire de fichiers de votre hébergeur ou dans votre client FTP.
🛠️ Outils et plugins : vous pouvez utiliser un client FTP ou le gestionnaire de fichiers de votre hébergeur pour mettre à jour le fichier .htaccess.
14. Déconnectez automatiquement les utilisateurs inactifs dans WordPress
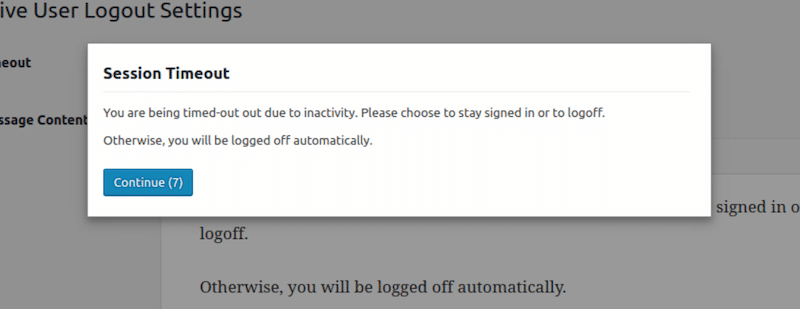
🏆 Gain rapide : pour réduire le risque d’accès non autorisé, vous devriez déconnecter automatiquement les utilisateurs inactifs (sans activité). Les attaquants exploitent souvent les sessions inactives pour pirater des comptes et des mots de passe (surtout si les utilisateurs laissent leurs appareils sans surveillance).
✅ Bonnes pratiques :
- Ajoutez un réglage qui déconnecte automatiquement les utilisateurs inactifs, pour que les données de session ne soient pas exposées inutilement.
🛠️ Outils et plugins :
Idle User Logout et Inactive Logout : ils déconnectent automatiquement les utilisateurs après une période d’inactivité définie, pour empêcher tout accès non autorisé depuis des sessions restées ouvertes.
15. Installez un plugin de sécurité WordPress réputé
🏆 Gain rapide : un plugin de sécurité tout-en-un aide à centraliser la protection de votre site web en réunissant les fonctionnalités essentielles en un seul endroit. Vous économiserez ainsi du temps et des efforts !
✅ Bonnes pratiques :
Recherchez des plugins qui offrent les fonctionnalités suivantes :
- Protection contre les malwares et les menaces, avec des pare-feu, l’analyse antimalware, la protection DDoS et le blocage d’adresses IP pour empêcher toute activité malveillante.
- Le contrôle d’accès et l’authentification sécurisent l’accès des utilisateurs grâce à l’authentification à deux facteurs (2FA), limitent les tentatives de connexion et gèrent les rôles des utilisateurs.
- Intégrité du site et sauvegarde, pour garantir que votre site pourra être restauré après une intrusion.
- La surveillance et les alertes suivent les menaces et vous signalent toute activité suspecte.
- La maintenance et les mises à jour assurent la sécurité de votre site grâce aux mises à jour automatiques et à la gestion du SSL.
- Des filtres antispam et d’autres outils pour sécuriser les zones sensibles de votre site.
🛠️ Outils et plugins :
- Wordfence Security : c’est un plugin de sécurité WordPress très réputé, qui offre une protection en temps réel, l’analyse antimalware et des fonctions de pare-feu.
- Sucuri Security : il est connu pour ses fonctions de détection des malwares, de surveillance de sites web et de protection DDoS.
16. Choisissez un hébergeur qui fait de la sécurité sa priorité
🏆 Gain rapide : un hébergeur sécurisé est le socle de toute votre stratégie de sécurité, car il garantit la protection de votre site dès le niveau du serveur, ce qui réduit au minimum les risques d’attaques et d’indisponibilité.
✅ Bonnes pratiques :
- Lisez les avis en ligne pour évaluer la réputation de l’hébergeur en matière de gestion des problèmes de sécurité et de support client. Recherchez des fonctionnalités comme les pare-feu, la protection DDoS et les sauvegardes quotidiennes.
- Choisissez un hébergeur qui garantit 99 % de disponibilité et dispose de serveurs rapides pour des performances optimales.
- Optez pour un tableau de bord convivial afin de gérer facilement les réglages de sécurité.
🛠️ Plugins et outils : pensez à utiliser SiteGround ou Kinsta, tous deux réputés pour leurs protocoles de sécurité de premier ordre et la fiabilité de leurs performances.
💡 Astuce : pour en savoir plus sur le meilleur hébergeur WordPress infogéré, lisez notre guide dédié.
Comparatif des meilleures solutions de sécurité WordPress
| Solution de sécurité | Idéal pour | Protection principale | Facile à configurer | Fonctionnalités clés | Avantages | Inconvénients | Intégration | Tarifs |
|---|---|---|---|---|---|---|---|---|
| Wordfence | Sécurité WordPress complète | Malwares, attaques par force brute, protection par pare-feu | ✓ | ✓ Pare-feu✓ Analyse antimalware✓ Protection de la connexion✓ Surveillance du trafic en direct | Accessible aux débutants, avec une version gratuite complète | Peut augmenter la consommation de ressources du serveur sur certains sites | Plugin WordPress | Gratuit + Premium à partir de 119 $/an |
| Sucuri | Nettoyage des malwares et surveillance du site web | Détection des malwares, protection DDoS, surveillance | ✓ | ✓ Pare-feu (WAF)✓ Nettoyage des malwares✓ Surveillance de la sécurité✓ Intégration CDN | Nettoyage efficace des malwares et protection dans le cloud | Protection avancée surtout disponible dans les offres payantes | Plugin WordPress + pare-feu cloud | À partir de 229 $/an |
| WP 2FA | Sécurité des connexions | Accès non autorisés et vol d’identifiants | ✓ | ✓ Authentification à deux facteurs✓ 2FA imposée aux utilisateurs✗ Protection contre les malwares | Très facile à configurer et léger | Centré uniquement sur la protection des connexions | Plugin WordPress | Gratuit + offres payantes |
| Limit Login Attempts Reloaded | Prévention des attaques par force brute | Échecs de connexion répétés | ✓ | ✓ Limitation des tentatives de connexion✓ Blocage d’adresses IP✗ Analyse antimalware | Léger et accessible aux débutants | Protection limitée en dehors de la sécurité des connexions | Plugin WordPress | Gratuit + offres Premium |
| UpdraftPlus | Sauvegardes et restauration de sites web | Perte de données et remise en état d’un site piraté | ✓ | ✓ Sauvegardes automatisées✓ Stockage dans le cloud✓ Restauration en un clic | Gestion des sauvegardes et restauration simples | Pas une solution de sécurité complète | Plugin WordPress + stockage dans le cloud | Gratuit + offres Premium |
| Cloudflare | Pare-feu et protection DDoS | Trafic malveillant et attaques contre le serveur | Moyennement | ✓ Pare-feu applicatif web✓ Protection DDoS✓ CDN✗ Nettoyage des malwares | Filtrage efficace du trafic à l’échelle mondiale et gains de performance | Les fonctionnalités avancées peuvent demander une configuration technique | Intégration DNS/CDN | Gratuit + offres payantes |
| WP Rocket | Nettoyage de la base de données et stabilité du site | Encombrement de la base de données et charge inutile sur le serveur | ✓ | ✓ Optimisation de la base de données✓ Optimisation du cache✓ Bonnes pratiques de performance✗ Analyse antimalware | Aide à maintenir facilement un environnement WordPress plus rapide et plus sain | Pas un plugin de sécurité dédié | Plugin WordPress | À partir de 59 $/an * |
| Kinsta / SiteGround | Hébergement infogéré axé sur la sécurité | Attaques au niveau du serveur et indisponibilité | ✓ | ✓ Sauvegardes quotidiennes✓ Protection par pare-feu✓ SSL✓ Surveillance des malwares | Environnement de sécurité et de maintenance infogéré solide | Plus cher qu’un hébergement mutualisé classique | Hébergement WordPress infogéré | Tarifs moyens à haut de gamme |
* Le prix final peut varier selon votre pays et les taxes applicables.
Les 7 principaux problèmes de sécurité WordPress
D’après Jetpack, les identifiants faibles et les plugins obsolètes sont les principaux points d’entrée des pirates, mais ce n’est pas tout. Vous trouverez ici les principales menaces de sécurité qui pèsent aujourd’hui sur les sites WordPress, avec des statistiques et des exemples concrets.
1. Vulnérabilités des plugins
Si vous utilisez des plugins inactifs ou obsolètes sur votre site WordPress, n’oubliez pas qu’ils ne contiennent peut-être pas les dernières mises à jour de sécurité publiées par leurs développeurs. Les développeurs de thèmes et de plugins publient fréquemment des mises à jour pour corriger des vulnérabilités, mais ne pas installer ces versions pourrait exposer votre site à des attaques.
📈 Statistiques :
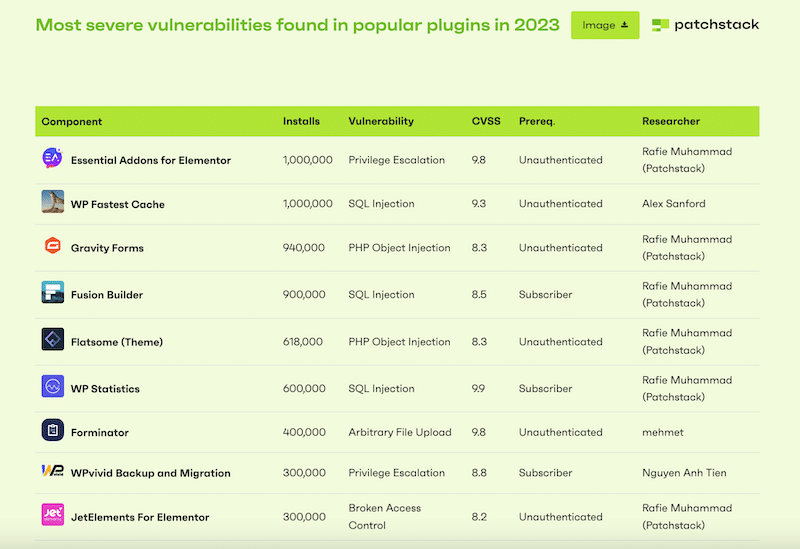
- Selon une analyse récente de Patchstack, 97 % des failles de sécurité WordPress sont dues aux plugins.
- Par ailleurs, Melapress a constaté que seuls 30 % des utilisateurs de WordPress ont activé les mises à jour automatiques sur leur site.
💡 Exemple : en 2023, de graves problèmes ont été découverts dans des plugins comme WP Fastest Cache et Essential Add-ons for Elementor. Les développeurs ont invité les utilisateurs à passer à la dernière version au plus vite.
2. Attaques par force brute (mots de passe faibles)
Les attaques par force brute consistent à multiplier les tentatives de connexion pour deviner des mots de passe, jusqu’à ce que le pirate accède à votre site. Elles s’appuient sur des bots qui essaient des milliers de combinaisons différentes d’identifiants et de mots de passe jusqu’à trouver la bonne.
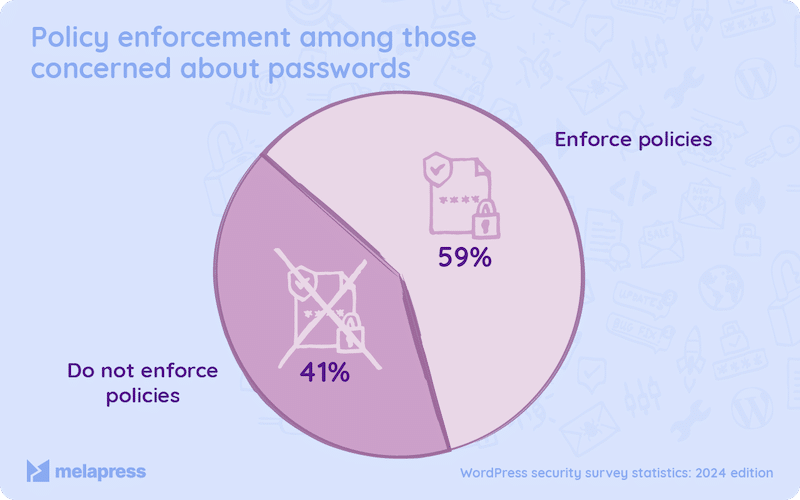
📈 Statistiques : selon une étude de Melapress, 41 % des utilisateurs de WordPress qui ont répondu à son enquête n’utilisent pas l’identification à deux facteurs (2FA) ni un mot de passe suffisamment robuste.
💡 Exemple : ces bots pourraient trouver un mot de passe comme « ADMIN123 » en quelques secondes et donner un accès non autorisé à l’ensemble de votre site web.
3. Contrôle d’accès défaillant et rôles d’utilisateurs mal gérés ou non définis
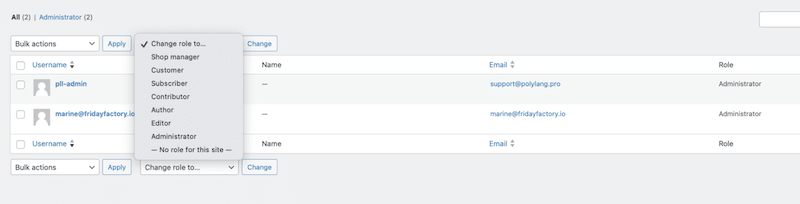
Un contrôle d’accès défaillant est un risque de sécurité grave, qui donne à des personnes non autorisées l’accès à des informations privées qu’elles ne devraient pas pouvoir consulter. Cela accroît le risque de violations de sécurité et met des informations privées entre de mauvaises mains.
📈 Statistiques : selon Patchstack, en 2023, 12,9 % des problèmes de sécurité WordPress étaient dus à un contrôle d’accès défaillant.
💡 Exemple : accorder sans restriction un accès de niveau éditeur à des rédacteurs invités peut entraîner des modifications indésirables ou des fuites de données.
4. Attaques par cross-site scripting (XSS)
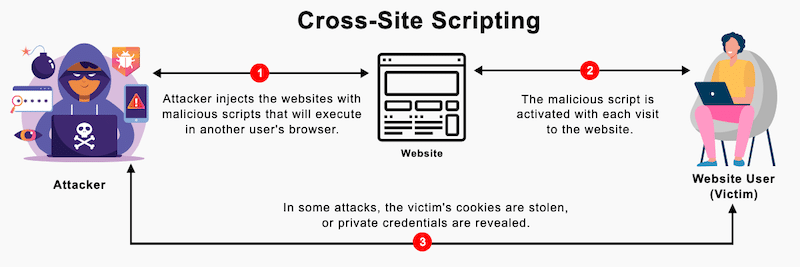
Le cross-site scripting (XSS) est un problème de sécurité qui permet à un attaquant d’injecter du JavaScript malveillant dans votre code. Ce code nuisible est exécuté à leur insu par les victimes et révèle leurs identifiants et leurs mots de passe aux attaquants. Une fois en possession de ces identifiants, les attaquants peuvent usurper l’identité des utilisateurs.
📈 Statistiques : selon Patchstack, en 2023, les attaques XSS représentaient 53,3 % de toutes les nouvelles vulnérabilités de l’écosystème WordPress.
💡 Exemple : un attaquant injecte des scripts malveillants dans la section des commentaires de votre site. Comme votre site enregistre ce commentaire dans votre base de données, le pirate peut exécuter le code nuisible lorsque des utilisateurs sans méfiance consultent la page. Cela pourrait aboutir au vol de leurs informations de connexion.
5. Attaques par injection SQL
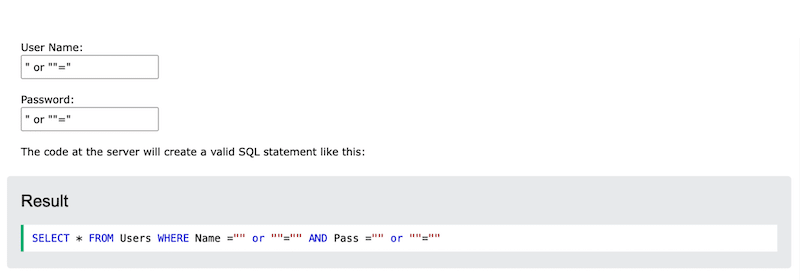
Les injections SQL permettent aux attaquants d’ajouter du code malveillant aux requêtes de base de données, ce qui peut exposer des informations confidentielles. Cela peut permettre aux attaquants de récupérer des données confidentielles.
📈 Statistiques : selon WPHackedhelp, environ 20 % des pirates mènent des attaques SQL. Les victimes les plus fréquentes sont les sites e-commerce créés avec WooCommerce.
💡 Exemple : un pirate pourrait accéder aux noms d’utilisateur et aux mots de passe d’une base de données en saisissant simplement ” OR “”=” dans le champ de texte du nom d’utilisateur ou du mot de passe :
6. Vulnérabilités CSRF (cross-site request forgery) et phishing
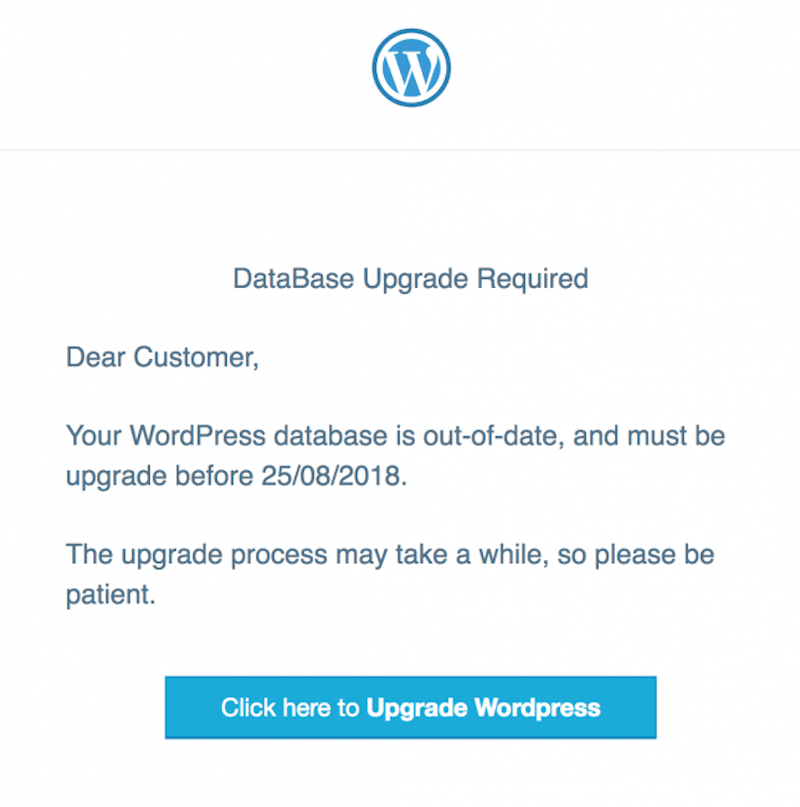
Le phishing piège les utilisateurs en imitant les pages de sites légitimes. Ceux-ci communiquent des informations sensibles sans savoir qu’un pirate est en réalité en train de collecter ces données.
📈 Statistiques : en 2023, près de 17 % des problèmes de sécurité étaient liés à la CSRF.
💡Exemple : dans une attaque de phishing typique, des pirates créent une fausse page de connexion pour un site WordPress. Les utilisateurs la croient sûre et y saisissent leurs identifiants, qui sont en réalité « capturés » par ces pirates.
7. Attaques par déni de service (DoS et DDoS) et hébergement de mauvaise qualité
Choisir un hébergement fiable, qui fait de la sécurité sa priorité, est essentiel pour protéger votre site des attaques DoS et DDoS. Ces problèmes de sécurité submergent les serveurs et rendent votre site temporairement inaccessible aux utilisateurs légitimes.
💡 Exemple : votre concurrent lance une attaque DDoS contre votre site e-commerce WordPress pendant une période de ventes importante. Votre site devient indisponible et vous perdez une partie de votre chiffre d’affaires. L’exemple est un peu extrême, mais vous voyez l’idée.
Vous connaissez maintenant les bonnes pratiques de sécurité et les différentes sources d’attaques sur WordPress ! Cependant, votre site peut malgré tout être compromis, même si vous mettez en place une stratégie de sécurité solide. La section suivante présente les étapes nécessaires pour reprendre le contrôle de votre site si cela se produit.
Que faire si votre site WordPress a été piraté
Si votre site WordPress est piraté, suivez nos recommandations ci-dessous pour en reprendre le contrôle et renforcer sa sécurité rapidement.
1. Mettez votre site hors ligne
Vous devriez mettre temporairement votre site hors ligne ou en mode maintenance pour empêcher tout nouvel accès. Cela limite la propagation des malwares aux autres fichiers WordPress et protège les données de vos visiteurs.
2. Changez tous les mots de passe
Modifiez les mots de passe de tous les comptes liés à votre site : administration WordPress, compte d’hébergement, FTP, base de données et messagerie. Utilisez des mots de passe robustes et uniques pour éviter de nouvelles intrusions.
3. Contactez votre hébergeur
Prenez contact avec votre hébergeur ; beaucoup proposent une assistance en cas de piratage et peuvent rechercher les problèmes au niveau du serveur. Préparez-vous à répondre à ces questions pour accélérer la procédure :
- Pouvez-vous accéder à votre administration WordPress ?
- Y a-t-il des liens suspects ou de nouveaux contenus sur votre site ?
- Google signale-t-il votre site pour des problèmes de sécurité ?
- Votre site redirige-t-il vers une autre URL ?
4. Recherchez les malwares
C’est le moment d’installer un plugin de sécurité comme Wordfence ou Sucuri, si vous pouvez encore accéder à votre administration WordPress. Ces plugins trouveront les fichiers malveillants et effectueront des analyses antimalware pour déterminer précisément la source de l’attaque.
5. Restaurez une sauvegarde saine
Si vous disposez d’une sauvegarde récente, restaurez une version saine de votre site. Vérifiez que la sauvegarde date d’avant l’attaque pour éviter de réintroduire des fichiers nuisibles.
6. Contactez une entreprise spécialisée en sécurité WordPress
Si vous avez besoin de l’aide d’un expert, envisagez de faire appel à un service de sécurité WordPress. Par exemple, WPBeginner Pro propose la réparation des sites piratés pour un tarif unique de 249 $, ce qui offre une solution rapide.
FAQ
Quelles sont les causes de la plupart des piratages WordPress ?
La plupart des piratages WordPress viennent de plugins obsolètes, de mots de passe faibles, d’une protection insuffisante des connexions et d’une maintenance négligée. Les plugins inutilisés ou nulled sont aussi des points d’entrée fréquents pour les attaquants.
Quel est le meilleur plugin de sécurité WordPress ?
Wordfence et Sucuri sont deux des plugins de sécurité WordPress les plus réputés. Wordfence est apprécié pour sa protection par pare-feu et son analyse antimalware, tandis que Sucuri est connu pour ses services de surveillance et de nettoyage de sites web.
Les petits sites WordPress peuvent-ils être piratés ?
Oui. Les petits sites web sont des cibles fréquentes des bots, des attaques par force brute, du spam et des malwares, car ils sont souvent moins bien protégés que les grands sites.
Quel est le meilleur moyen de prévenir les attaques par force brute ?
Utilisez des mots de passe robustes, activez l’authentification à deux facteurs (2FA), limitez les tentatives de connexion et ajoutez reCAPTCHA à votre page de connexion. Modifier l’URL de connexion par défaut ajoute aussi une couche de protection supplémentaire.
Quelles pratiques de sécurité WordPress sont les plus simples pour les débutants ?
Commencez par les bases : activez les mises à jour automatiques, supprimez les plugins inutilisés, utilisez des mots de passe robustes, activez les sauvegardes et installez un plugin de sécurité reconnu. Ces mesures simples peuvent prévenir de nombreuses attaques courantes.
À quelle fréquence devriez-vous sauvegarder un site WordPress ?
Tout dépend de la fréquence à laquelle votre site change. Les blogs peuvent se contenter de sauvegardes hebdomadaires, alors que les sites e-commerce ou les sites d’adhérents nécessitent généralement des sauvegardes quotidiennes pour éviter de perdre des données importantes sur les clients ou les commandes.
Quelle est la différence entre un pare-feu et un plugin de sécurité ?
Un pare-feu bloque le trafic malveillant avant qu’il n’atteigne votre site web, tandis qu’un plugin de sécurité recherche les malwares, sécurise les connexions et surveille les vulnérabilités. De nombreux outils WordPress combinent les deux fonctions.
Les performances d’un site web peuvent-elles avoir un effet sur la sécurité WordPress ?
Indirectement, oui. Un site web lent ou mal entretenu comporte souvent des plugins obsolètes, des bases de données surchargées et des scripts inutiles qui peuvent, avec le temps, accroître les risques pour sa sécurité et sa stabilité.
Comment WP Rocket peut-il aider à maintenir un site WordPress sûr et en bonne santé ?
WP Rocket aide à nettoyer et à optimiser votre base de données WordPress en un clic, en réduisant l’encombrement inutile comme les transients expirés et les révisions d’articles. Un site web plus rapide et bien entretenu est généralement plus facile à gérer, à surveiller et à garder stable dans la durée.
Que faire si votre site WordPress est piraté ?
Mettez immédiatement votre site en mode maintenance, changez tous les mots de passe, recherchez les malwares, restaurez une sauvegarde saine si vous en avez une, et contactez votre hébergeur ou un expert en sécurité WordPress pour obtenir de l’aide.
Comment sécuriser un site WordPress ?
Pour sécuriser un site WordPress, appliquez les 16 bonnes pratiques de ce guide, en commençant par la mise à jour de vos plugins, de vos thèmes et du cœur de WordPress. Utilisez des mots de passe robustes avec l’authentification à deux facteurs (2FA), limitez les tentatives de connexion et activez un pare-feu (WAF). Effectuez aussi des sauvegardes et des analyses antimalware régulières.
WordPress est-il sécurisé ?
WordPress a la réputation d’être un système de gestion de contenu (CMS) relativement sûr, mais sa popularité en fait aussi une cible de choix pour les pirates. La plupart des problèmes de sécurité WordPress ne viennent d’ailleurs pas de WordPress lui-même, mais de plugins obsolètes, de mots de passe faibles, d’outils inutilisés et de mauvaises habitudes de maintenance.
Quelles sont les failles de sécurité WordPress les plus courantes ?
Les failles de sécurité WordPress les plus courantes sont les vulnérabilités des plugins, les mots de passe faibles exposés aux attaques par force brute, le contrôle d’accès défaillant, le cross-site scripting (XSS), les injections SQL, la CSRF et le phishing, ainsi que les attaques par déni de service (DoS et DDoS) et un hébergement de mauvaise qualité. Selon Patchstack, 97 % des failles de sécurité WordPress sont dues aux plugins, et les attaques XSS représentaient 53,3 % des nouvelles vulnérabilités de l’écosystème WordPress en 2023.
Conclusion
Pour conclure, vous connaissez désormais les bonnes pratiques pour sécuriser votre site WordPress, ainsi que les sources d’attaques les plus courantes. Les normes de sécurité reposent sur des actions essentielles : sécuriser votre page de connexion, créer des mots de passe robustes et garder les plugins propres et régulièrement mis à jour. Proposer un site sécurisé est vital pour votre réputation : imaginez les conséquences si un client recevait une notification de violation de données l’avertissant que sa carte bancaire a été compromise faute de mesures de sécurité. Vous ne voulez pas que cela arrive !
Au-delà de la sécurité, les performances et la vitesse de chargement jouent aussi un rôle essentiel pour instaurer la confiance. Une fois votre site sécurisé avec les bons outils, pensez à améliorer sa vitesse avec un plugin comme WP Rocket.
WP Rocket est l’un des meilleurs plugins de performance, et il applique 80 % des bonnes pratiques de performance dès son activation. Et le meilleur dans tout ça, c’est que vous ne prenez aucun risque : WP Rocket est proposé avec un essai gratuit de 14 jours ou une garantie satisfait ou remboursé de 14 jours, pour que vous puissiez le tester sur votre propre site et constater les résultats par vous-même.
On dirait bien qu’il est temps d’avoir un site WordPress à la fois sécurisé et rapide comme l’éclair !